

במהלך SharePoint Online Audit שביצעתי לאחרונה לעשרות אתרים אצל לקוח, אחד הממצאים הראשונים שקפצו לעין היה הגדרות שיתוף חיצוני פתוחות מדי. כמה אתרים, כולל אתר השורש של הארגון, הוגדרו כך שניתן ליצור בהם קישורי Anyone Sharing.
חשוב לדייק: אתר שמוגדר עם Anyone Sharing לא הופך אוטומטית את כל התוכן שלו לציבורי. אבל הוא כן מאפשר למשתמשים ליצור קישורים אנונימיים לקבצים או לתיקיות. ברגע שקישור כזה נוצר, כל מי שמחזיק בו יכול לגשת לתוכן, בלי להיות משתמש בארגון ובלי להיות מוגדר כ-guest.
מי שעובד ביום יום עם SharePoint לא תמיד שם לב למשמעות של ההגדרה הזו. מבחינתו הוא רק “שיתף קובץ”. אבל מבחינת הנהלה, אבטחת מידע וממשל ארגוני, זו נקודה קריטית. מידע רגיש יכול לצאת מהארגון בלי שהארגון באמת שולט בזהות של מי שקיבל גישה.
מה זה Anyone Sharing ב-SharePoint?
Anyone Sharing, או Anyone with the link, הוא סוג קישור שמאפשר לכל מי שמחזיק בקישור לגשת לקובץ או לתיקייה. אין צורך להתחבר עם משתמש ארגוני ואין צורך להיות מוזמן כמשתמש guest.
במילים פשוטות, אם הקישור הועבר הלאה במייל, ב-WhatsApp או לכל גורם אחר, האדם שקיבל אותו יכול לפתוח את התוכן כל עוד הקישור פעיל וההרשאה קיימת.
זה נוח מאוד, אבל זו בדיוק הבעיה. נוחות בלי זיהוי משתמש יוצרת סיכון.
הגדרת שיתוף חיצוני ברמת tenant מול site
ב-SharePoint Online יש שתי רמות שחשוב לבדוק:
הרמה הראשונה היא tenant level. זו ההגדרה הכללית של הארגון ב-SharePoint Admin Center. היא קובעת את התקרה המקסימלית של השיתוף החיצוני בארגון.
הרמה השנייה היא site level. זו ההגדרה של כל אתר בנפרד. אתר יכול להיות מוגבל יותר מה-tenant, אבל הוא לא יכול להיות פתוח יותר ממנו.
לכן, אם רוצים לאפשר Anyone Sharing אפילו באתר אחד בלבד, למשל אתר שיווקי שמיועד לשיתוף חומרים ציבוריים, הארגון חייב להשאיר את האפשרות הזו פתוחה ברמת ה-tenant. אין דרך לאפשר Anyone באתר אחד כאשר ה-tenant חסום לגמרי לשיתוף כזה.
המשמעות בפועל היא שהחלטה שהתקבלה לפני שלוש שנים בשביל צורך נקודתי אחד, יכולה להישאר פתוחה גם הרבה אחרי שהצורך המקורי כבר לא קיים. בינתיים נוצרים אתרים חדשים, צוותים חדשים וקבצים חדשים ואף אחד לא תמיד בודק מה באמת פתוח לשיתוף חיצוני.
בדיקה מהירה עם PowerShell
בדיקה בסיסית עם PowerShell יכולה לחשוף תוך דקות אילו אתרים מאפשרים שיתוף חיצוני ובאיזו רמה.
Connect-SPOService -Url https://<tenant>-admin.sharepoint.com

Get-SPOSite -Limit All | Select-Object Url, SharingCapability
התוצאה הזו לבד, עוד לפני ניתוח עומק של הרשאות וקישורים קיימים, כבר יכולה לפתוח שיחה חשובה עם הלקוח.
היא מאפשרת לראות במהירות אילו אתרים מוגדרים כ-ExternalUserSharingOnly, אילו אתרים מוגדרים כ-ExternalUserAndGuestSharing ואילו אתרים מאפשרים גם Anonymous links, כלומר Anyone Sharing.
איך זה נראה ב-SharePoint Admin Center
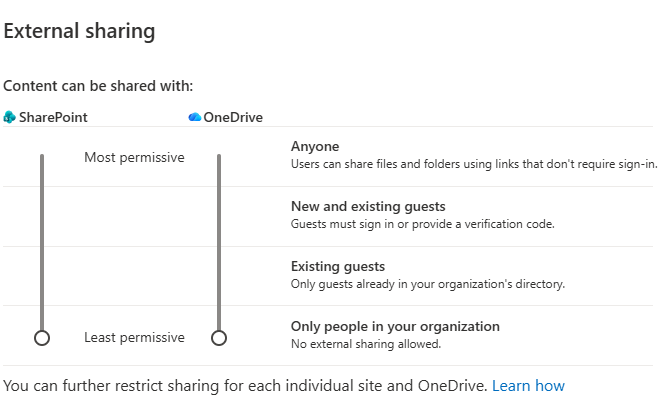
ברמת ה-tenant, ההגדרה של External sharing מוצגת ב-SharePoint Admin Center כסליידר עם כמה רמות, החל מ-Anyone ועד Only people in your organization. זו התקרה שקובעת מה כל אתר בארגון יכול לאפשר במקסימום.
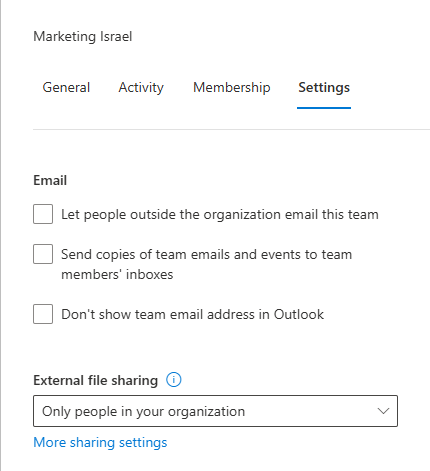
מול זה, ברמת האתר הבודד, ההגדרה נראית פשוטה יותר. לדוגמה, באתר Teams כמו Marketing Israel אפשר לראות תפריט External file sharing. אבל בפועל האפשרויות באתר תמיד מוגבלות לפי מה שהוגדר ברמת ה-tenant.
אם ה-tenant נעול על Only people in your organization, מנהל אתר לא יוכל לפתוח את האתר ל-Anyone. אם ה-tenant מאפשר Anyone, צריך לבדוק היטב באילו אתרים האפשרות הזו באמת פעילה.
למה ה root site מהווה סיכון מיוחד
אתר השורש הוא לא תמיד האתר הכי רגיש מבחינת תוכן, אבל הוא בדרך כלל נקודת הכניסה המרכזית של הארגון. הוא יכול לכלול קישורים לאתרים אחרים, הודעות פנימיות, מסמכים כלליים, תיעוד ארגוני וקבצים שמשתמשים מעלים אליו כי הוא נגיש ונמצא מול העיניים.
כאשר אתר כזה מוגדר כך שניתן ליצור בו Anyone links, מספיק שמשתמש אחד יעלה לשם בטעות מסמך רגיש וייצור קישור פתוח. מאותו רגע, הקישור יכול לעבור הלאה בלי שהארגון באמת יודע מי האדם האחרון שקיבל אותו.
במקרה שבדקתי, עצם העובדה שאתר השורש אפשר Anyone Sharing הייתה ממצא משמעותי. לא בגלל שכל הקבצים באתר היו פתוחים לציבור, אלא בגלל שהאפשרות ליצור קישורים אנונימיים באתר מרכזי כזה בכלל הייתה זמינה.
מה ה-audit log לא תמיד נותן לכם
אחד הדברים החשובים להסביר ללקוחות הוא שאי אפשר להתייחס ל-Anyone Sharing כאל “נפתח עכשיו ואם תהיה בעיה נבדוק אחר כך”.
כאשר משתמש חיצוני מזוהה כ-guest, יש זהות ברורה יותר. אפשר לראות כתובת, לבדוק הרשאות ולנהל את המשתמש. בקישור Anyone המצב שונה. הקישור עצמו הוא הגישה.
גם כאשר קיימים לוגים, לא תמיד ניתן לקבל תמונה מלאה וברורה של כל מי שפתח תוכן דרך קישור כזה. לכן עדיף לא לבנות מדיניות אבטחה על ההנחה שאפשר יהיה לחקור הכול בדיעבד.
במילים אחרות, Anyone Sharing הוא לא שיתוף עם בקרה מלאה. הוא שיתוף שמקטין את רמת הזיהוי והשליטה.
מה נכון לעשות במקום
ברוב הארגונים, ברירת המחדל הנכונה היא Only people in your organization. כלומר, שיתוף פנימי בלבד כברירת מחדל.
כאשר יש צורך לשתף עם ספק, לקוח או שותף עסקי, עדיף להשתמש ב-guest מזוהה או בקישור מסוג Specific people. כך ניתן לדעת למי ניתנה גישה וניתן להסיר אותה בצורה מסודרת בעת הצורך.
כאשר מדובר בשיתוף חיצוני קבוע, עדיף לא לבנות את הכול על קישורים בודדים לקבצים. ברוב המקרים נכון יותר לתכנן גישה ברמת site או document library, להגדיר מי רשאי לגשת ולבצע review תקופתי של המשתמשים החיצוניים.
Anyone Sharing צריך להישאר חריג. הוא יכול להתאים לתוכן שבאמת מיועד להיות ציבורי, למשל קובץ שיווקי לא רגיש. גם אז כדאי להגדיר expiration לקישור, להגביל הרשאות לעריכה ולוודא שהקישור לא נוצר באתר שיש בו תוכן מעורב, רגיש לצד לא רגיש.
בארגונים מתקדמים יותר, כדאי לשלב גם Sensitivity Labels, Conditional Access, DLP וכלי Governance נוספים. הגדרת השיתוף באתר היא שכבה חשובה, אבל היא לא תחליף למדיניות אבטחת מידע מלאה.
זה בדיוק מה ש-Audit אמור לחשוף
Anyone Sharing הוא רק דוגמה אחת.
SharePoint Online Audit טוב לא מסתפק בשאלה האם SharePoint “עובד”, הוא בודק האם הסביבה מנוהלת, מוגנת ומובנת.
בבדיקה כזו חשוב לבדוק:
- אילו אתרים מאפשרים External Sharing, באיזו רמה והאם קיימים אתרים שמאפשרים Anyone Sharing.
- האם קיימים אתרים רגישים, כגון אתרי הנהלה, כספים, משאבי אנוש או מידע עסקי פנימי, עם הגדרות שיתוף פתוחות מדי.
- האם קיימים פערים בין מדיניות השיתוף ברמת ה-tenant לבין ההגדרות בפועל באתרים עצמם.
- אילו אתרים באמת נמצאים בשימוש ואילו אתרים נוצרו בעבר, נשארו פתוחים ואף אחד כבר לא מנהל אותם.
- מה צריכת האחסון של כל אתר, אילו אתרים או ספריות צורכים נפח חריג והאם קיימים קבצים גדולים או כפולים שמכבידים על סביבת SharePoint Online.
- האם קיימות הרשאות שבורות בספריות, תיקיות או קבצים שלא תואמות למבנה ההרשאות המקורי של האתר.
- האם קבוצות Microsoft 365, אתרי Teams ואתרי SharePoint מנוהלים בצורה עקבית או שכל צוות עובד בצורה אחרת.
- האם מבנה ההרשאות ברור, כולל Owners, Members, Visitors, קבוצות אבטחה וקבוצות Microsoft 365.
- האם נעשה שימוש נכון בתצוגות, ב metadata ועמודות מותאמות או שהאתרים משמשים בפועל כמו תיקיות רשת ישנות בתוך הדפדפן.
- האם קיימת שיטת עבודה ברורה ליצירת אתרים חדשים, ניהול בעלים, שמות אתרים, כתובות URL והרשאות חיצוניות.
התוצר של audit כזה הוא לא רק רשימת ממצאים. הוא נקודת פתיחה לממשל תקין יותר.
מי צריך גישה? לאיזה תוכן? לכמה זמן? מי מאשר את הגישה? איך מסירים אותה? ואיך מוודאים שהתשובה עדיין נכונה גם בעוד שנה?
מסקנה
Anyone Sharing ב-SharePoint הוא לא רק אפשרות טכנית. זו החלטת אבטחה.
כאשר כל מי שמחזיק בקישור יכול לגשת לתוכן, הארגון מאבד חלק מהשליטה שלו. לכן לא מומלץ להשתמש ב-Anyone Sharing כברירת מחדל ובוודאי לא באתרים רגישים או באתר הראשי של הארגון.
אם עברו יותר משנה או שנתיים מאז שמישהו בדק את הגדרות השיתוף החיצוני ב-SharePoint Online שלכם, כדאי לבדוק. בהרבה ארגונים, הממצא הראשון כבר מצדיק את כל הבדיקה.